
AI-agenttien riskienhallinta
Aiheet > Kyberturvallisuus
AI-sovellusten riskit ja niiden arviointi
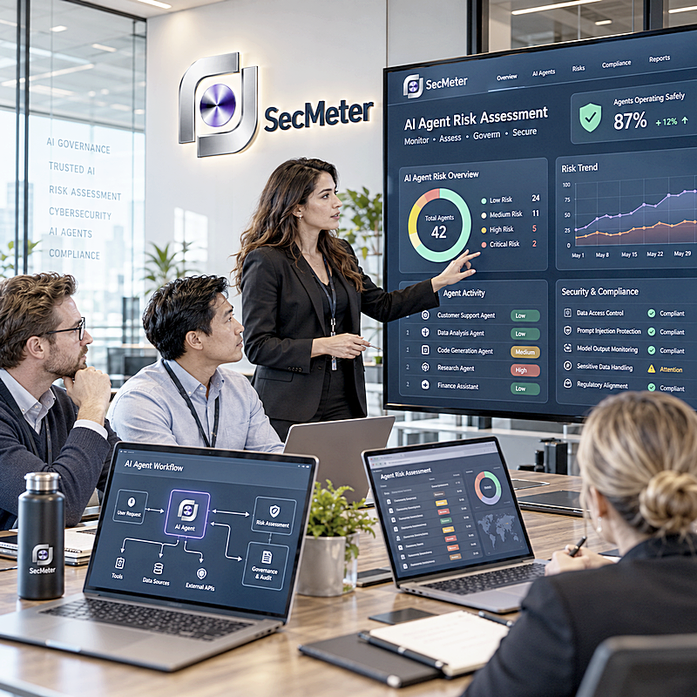
Tekoälyn käyttö yrityksissä on siirtymässä nopeasti yksittäisistä kokeiluista osaksi varsinaisia liiketoimintaprosesseja. Generatiiviset AI-palvelut, RAG-ratkaisut, AI-avustajat ja AI-agentit käsittelevät yhä useammin yrityksen tietoja ja liittyvät suoraan muihin tietojärjestelmiin.
Turvallisuuden kannalta merkittävin muutos tapahtuu silloin, kun tekoäly ei enää ainoastaan tuota käyttäjälle tekstiä tai ehdotuksia, vaan pystyy itse käyttämään tietolähteitä, kutsumaan rajapintoja, käsittelemään tiedostoja, lähettämään viestejä tai tekemään muutoksia muissa järjestelmissä.
Tällaisessa ympäristössä ei enää riitä kysymys siitä, onko käytetty tekoälymalli turvallinen. Yrityksen on tiedettävä, mitä AI-järjestelmiä sillä on, mitä tietoja ne käsittelevät, mihin ne on yhdistetty, millä identiteeteillä ja käyttöoikeuksilla ne toimivat sekä kuinka itsenäisesti ne voivat tehdä päätöksiä ja suorittaa tehtäviä.
SecMeter AI Security & Agentic AI Risk Assessment on rakennettu tätä kokonaisuutta varten. Sovellus muodostaa yrityksen AI-järjestelmistä portfolion ja yhdistää samaan arviointiin autonomian, tietolähteet, integraatiot, käyttöoikeudet, toimintavaltuudet, prompt-riskit, toimitusketjun, lokituksen, poikkeamien hallinnan, testauksen, riskit ja kehittämistoimenpiteet.
Lataa linkistä SecMeter AI Security & Agentic AI Risk Assessment sovellus. Sovellus on täysin paikallisesti selaimessa toimiva AI-turvallisuuden portfolio- ja riskienhallintasovellus. Sen avulla yritys voi ylläpitää keskitettyä luetteloa generatiivisen AI:n ratkaisuista, RAG-järjestelmistä, AI-avustajista ja AI-agenteista sekä arvioida niiden tietoturvaa samalla menetelmällä. Sovellus ei muodosta ulkoisia verkkoyhteyksiä, käytä pilvitallennusta, telemetriaa tai ulkoisia API-palveluja.SecMeter AI Security & Agentic AI Risk Assessment sovelluksen käyttöä yrityksen sisäisessä toiminnassa ei ole rajoitettu. Arviointisovellusta ei saa käyttää maksullisten konsultointi-, arviointi- tai auditointipalvelujen tuottamiseen kolmansille osapuolille. Lue ensin tarkemmat käyttöehdot.Valtionhallinnossa ja muissa turvallisuuskriittisissä toimintaympäristöissä tiedonhallintalain mukaiset riskiperusteiset tietoturvallisuusvaatimukset sekä organisaation omat tietoturvakäytännöt voivat edellyttää ulkopuolelta ladattavien tiedostojen tarkastamista tai käsittelyä organisaation hyväksymässä tai suojatussa ympäristössä ennen niiden käyttöä sisäverkossa.Kun avaat sovelluksen linkistä, sitä ei ladata tietokoneelle automaattisesti. Sovellus aukeaa selaimen ikkunaan, jolloin voit ensin tutustua siihen. Jos päätät ladata sovelluksen koneellesi, voit tallentaa sen valitsemaasi kansioon "Lataa sovellus" -painikkeella.(Päivitetty 28.9.2026)SecMeter TM 2007SecMeter Resilienssikulttuurin arviointi TM 2026
AI-turvallisuus alkaa näkyvyydestäYritys ei voi hallita sellaista AI-ympäristöä, jota se ei tunne. Yhdessä yksikössä voidaan käyttää kaupallista AI-avustajaa, toisessa omaan tietoaineistoon perustuvaa RAG-ratkaisua ja kolmannessa agenttia, jolla on pääsy useisiin taustajärjestelmiin. Kokonaisuus voi kasvaa nopeasti ilman keskitettyä näkyvyyttä. Siksi AI-turvallisuuden perustaksi tarvitaan portfolio.Jokaisesta AI-järjestelmästä pitäisi tunnistaa vähintään sen käyttötarkoitus, omistaja, toimittaja, versio, liiketoimintayksikkö, tekninen toteutustapa, hosting, tietojen kriittisyys ja autonomiataso.SecMeter-sovellus kokoaa nämä tiedot yhteen ja nostaa portfolioon näkyviin muun muassa korkean autonomian A3–A4-agentit, kriittiset riskit, avoimet toimenpiteet sekä arviointien täyttöasteen. Näin yksittäisistä AI-ratkaisuista muodostuu johdettava kokonaisuus.Autonomia kasvattaa turvallisuusvaatimuksiaKaikki AI-järjestelmät eivät muodosta samanlaista riskiä. AI, joka tuottaa luonnoksen käyttäjälle mutta ei pysty itse suorittamaan toimintoja, on turvallisuuden kannalta eri asia kuin agentti, joka voi käyttää järjestelmiä ja toteuttaa tehtäväketjuja itsenäisesti. Autonomian kasvaessa turvallisuuskysymys muuttuu. Keskeiseksi ei jää vain mitä AI osaa tehdä? Vaan mitä AI saa tehdä, millä oikeuksilla ja missä tilanteissa?Integraatiot määrittävät agentin todellisen toimintapinnanAI-agentin riskiä ei voida arvioida tarkastelemalla vain käytettyä kielimallia. Integraatiot ratkaisevat pitkälti sen, mihin agentti todellisuudessa pystyy.Agentilla voi olla yhteys esimerkiksi sähköpostiin, SharePointiin, OneDriveen, ERP- tai CRM-järjestelmään, tietokantaan, tiedostopalvelimeen, selaimeen, Internetiin tai koodin suoritusympäristöön.Integraation kohdalla on olennaista tietää ainakin:
- mitä järjestelmää yhteys koskee
- miten agentti tunnistautuu
- mikä sen oikeustaso on
- voiko se vain lukea tietoa vai myös muuttaa, lähettää tai poistaa sitä.
Sovelluksessa integraatio määritellään yhteydeksi, jonka kautta AI voi lukea tietoa tai suorittaa toimintoja toisessa järjestelmässä.Mitä enemmän agentti pystyy muuttamaan ympäristöään, sitä enemmän tarvitaan käyttöoikeuksien rajaamista, hyväksyntää, lokitusta, testausta ja palautumismekanismeja.Identiteetti ja käyttöoikeudet ratkaisevat paljonAI-agentti toimii aina jollakin identiteetillä. Se voi käyttää käyttäjän omaa identiteettiä, erillistä palvelutunnusta, yhteistä tunnusta, API-avainta, OAuth-tokenia tai muuta teknistä valtuutusta. Tällä on suuri merkitys sekä turvallisuudelle että jäljitettävyydelle. Yrityksen pitäisi pystyä vastaamaan kysymykseen: Kenen oikeuksilla agentti toimii ja miten sen tekemät toimet voidaan jäljittää? Vähimmän oikeuden periaate eli least privilege on tässä keskeinen. Agentille pitäisi antaa vain ne oikeudet, joita sen tehtävä tosiasiallisesti edellyttää.SecMeter-arvioinnissa toimintavaltuuksia tarkastellaan konkreettisella tasolla. Arvioitavia toimintoja ovat muun muassa tiedon lukeminen, tiedoston luominen, tiedon muuttaminen, poistaminen, sähköpostin lähettäminen, maksutapahtumat, käyttäjätilien luominen, käyttöoikeuksien muuttaminen, koodin suorittaminen ja muiden agenttien käynnistäminen. Jokainen toiminto voidaan määrittää kielletyksi, hyväksyntää vaativaksi tai automaattisesti sallituksi. Tämä tekee turvallisuudesta konkreettista.Ihmisen hyväksyntä pitää kohdistaa todellisiin toimintoihinPelkkä periaate siitä, että ihminen on mukana prosessissa, ei vielä kerro paljon turvallisuudesta. Olennaisempaa on määrittää, missä kohdassa ihmisen hyväksyntä todella tarvitaan.Esimerkiksi tiedon lukeminen voidaan sallia automaattisesti, mutta tietojen poistaminen, ulkoinen viestintä, maksutapahtuma tai käyttöoikeuksien muuttaminen voidaan rajata hyväksynnän taakse.Prompt injection on vakavampi ongelma toimivassa agentissaPrompt injection tunnetaan tekoälyjärjestelmien syötteisiin liittyvänä riskinä. Agenttisessa AI sen vaikutus voi kuitenkin kasvaa olennaisesti. Jos AI ainoastaan muodostaa vastauksen käyttäjälle, haitallinen syöte voi johtaa esimerkiksi virheelliseen tai harhaanjohtavaan vastaukseen.Jos AI pystyy samalla käyttämään työkaluja ja tekemään muutoksia muihin järjestelmiin, syötteen vaikutus voi siirtyä varsinaiseen toimintaan. Haitallinen ohje voi tulla suoraan käyttäjältä, mutta myös dokumentista, sähköpostista, verkkosisällöstä tai RAG-tietolähteestä. Siksi arvioinnissa on tarkasteltava muun muassa:
- ulkoisen sisällön käsittelyä
- epäsuoraa prompt injectionia
- ulkoisesta sisällöstä johdettuja työkalukutsuja
- datan ja toimintaohjeiden erottamista
- riskialttiiden toimintojen hyväksyntää.
Lokituksen pitää pystyä kertomaan, mitä tapahtui?AI-agentin toiminta voi muodostua pitkästä tapahtumaketjusta. Yksi käyttäjän pyyntö voi johtaa useisiin tietohakuihin, päätelmiin, työkalukutsuihin, API-kutsuihin ja muutoksiin muissa järjestelmissä. Jos myöhemmin syntyy poikkeama, yrityksen pitäisi pystyä selvittämään:
- kuka käynnisti toiminnan
- mitä agentille annettiin syötteeksi
- mitä tietoja se käytti
- mitä työkaluja ja rajapintoja se kutsui
- mitä muutoksia se teki
- missä kohdissa ihminen hyväksyi toiminnan.
AI tapahtumaketju on voitava rekonstruoida jälkikäteen. Ilman tätä jäljitettävyyttä poikkeamien tutkinta muuttuu helposti arvailuksi.Agentti pitää myös pystyä pysäyttämäänTurvallisuutta ei voida rakentaa sen oletuksen varaan, että AI toimii aina oikein. Yrityksen on varauduttava myös virheelliseen tai hallitsemattomaan toimintaan.Agentti pitää voida pysäyttää hallitusti. Tarvittaessa sen tunnukset, tokenit ja API-avaimet pitää pystyä mitätöimään, integraatiot katkaisemaan ja keskeneräiset tehtävät keskeyttämään. Myös palautuminen pitää testata.SecMeterin riskilogiikka korostaa erityisesti korkean autonomian A3–A4-järjestelmissä kill switchin toimintaa, kriittisten työkalukutsujen lokitusta, prompt injection -riskin arviointia ja integraatioiden inventointia. Erittäin kriittisten tietojen kohdalla myös puutteellinen least privilege voi muodostaa kriittisen porttihavainnon.Turvallisuuskontrollit pitää myös todentaaDokumentoitu kontrolli ei vielä tarkoita toimivaa kontrollia. Yritys voi esimerkiksi määritellä, ettei agentti pääse tiettyihin tietoihin. Turvallisuuden kannalta tärkeämpää on, onko tämä todella testattu.SecMeter-sovelluksessa testaus kattaa muun muassa prompt injectionin, tietovuodot, pääsynhallinnan, privilege escalationin, RAG poisoningin, työkalujen väärinkäytön, hallusinaatiot, agentin väärän toiminnan, multi-agent trust -tilanteet, kill switchin sekä poikkeamasta palautumisen. Testaukselle kirjataan tila, päivämäärä, testaaja ja tulos. Näin turvallisuusarviointi voidaan yhdistää todelliseen näyttöön.Riskien pitää johtaa kehittämiseenRiskien tunnistaminen ei vielä paranna turvallisuutta. Jokaisesta merkittävästä riskistä tarvitaan päätös siitä, hyväksytäänkö se, pienennetäänkö sitä vai poistetaanko riskin aiheuttava toiminto.Johto tarvitsee kokonaiskuvan AI-turvallisuudestaAI-turvallisuuteen liittyvä tieto on usein hajallaan yrityksessä. Liiketoiminta tuntee käyttötarkoituksen. IT tuntee integraatiot. Tietoturva tuntee kontrollit. Tietosuoja tuntee henkilötietojen käsittelyn. Järjestelmäomistaja tuntee toiminnan merkityksen. Johdon näkökulmasta nämä tiedot pitäisi kuitenkin yhdistää yhdeksi kokonaisuudeksi.SecMeter AI Security & Agentic AI Risk Assessment kokoaa raportointiin muun muassa AI Security Indexin, kontrollien toteutumistason, arvioinnin täyttöasteen, riskijakauman, järjestelmäkohtaisen portfoliovertailun, kriittiset porttihavainnot sekä priorisoidun kehittämisohjelman.Yksittäinen pisteluku ei silti yksin ratkaise sitä, onko AI-järjestelmän käyttö hyväksyttävää. Johtopäätös pitää muodostaa arvioinnin kattavuudesta, kontrollien toimivuudesta, jäännösriskeistä, autonomiatasosta ja avoimista toimenpiteistä yhdessä.AI-turvallisuusarviointi ei ole kertaluonteinen tehtäväAI-järjestelmät muuttuvat jatkuvasti. Malli voi vaihtua. Agentille voidaan antaa uusi integraatio. Tietolähteisiin voidaan lisätä uusia aineistoja. Käyttöoikeuksia voidaan laajentaa tai autonomiatasoa nostaa. Siksi kerran tehty arviointi ei riitä koko järjestelmän elinkaareksi.LopuksiAgenttinen tekoäly tarjoaa yrityksille mahdollisuuden automatisoida työtä tavalla, joka ei aikaisemmin ollut mahdollista. se tekee siitä myös uudenlaisen turvallisuuskysymyksen. Kun AI pystyy käyttämään yrityksen tietoja, identiteettejä, integraatioita ja toimintavaltuuksia, sitä ei voida käsitellä vain uutena ohjelmistona tai käyttöliittymänä. Yrityksen pitää pystyä vastaamaan ainakin seuraaviin kysymyksiin:
- Mitä AI-järjestelmiä käytämme?
- Mitä tietoja ne käsittelevät?
- Mihin järjestelmiin ne on yhdistetty?
- Millä identiteeteillä ja käyttöoikeuksilla ne toimivat?
- Mitä ne voivat tehdä ilman ihmisen hyväksyntää?
- Miten niiden toiminta lokitetaan?
- Kuinka ne voidaan pysäyttää?
- Onko niiden turvallisuus todella testattu?
- Kuka omistaa havaitut riskit ja kuka vastaa korjaavista toimenpiteistä?
Kun nämä asiat tuodaan samaan portfolioon, turvallisuusarviointiin ja kehittämisohjelmaan, AI-turvallisuutta voidaan johtaa yrityksessä kokonaisuutena.