
Mistä pitäisi aloittaa
Aiheet > Johtaminen
Mistä yritysturvallisuuden kehittäminen pitäisi aloittaa?
Yritysturvallisuuden kehittämisessä yksi vaikeimmista
kysymyksistä ei ole se, mitä pitäisi parantaa, vaan se, mistä pitäisi aloittaa.
Turvallisuuteen liittyviä kehityskohteita löytyy lähes aina
useita samanaikaisesti. Yrityksellä voi olla puutteita dokumentoinnissa,
käyttöoikeuksissa, jatkuvuussuunnittelussa, henkilöstön koulutuksessa,
toimittajahallinnassa, fyysisessä turvallisuudessa ja tietoturvavalvonnassa.
Jos kaikki havainnot käsitellään samanarvoisina, syntyy helposti pitkä lista
toimenpiteitä, mutta ei selkeää etenemisjärjestystä.
Silloin turvallisuuden kehittäminen muuttuu projektiksi,
jossa tehdään paljon, mutta ei välttämättä ensimmäisenä niitä asioita, joilla
on suurin vaikutus.
Oikea kysymys on siksi: Mikä puute pitäisi korjata ensin,
jotta yrityksen turvallisuustaso paranisi mahdollisimman nopeasti ja
merkittävästi?
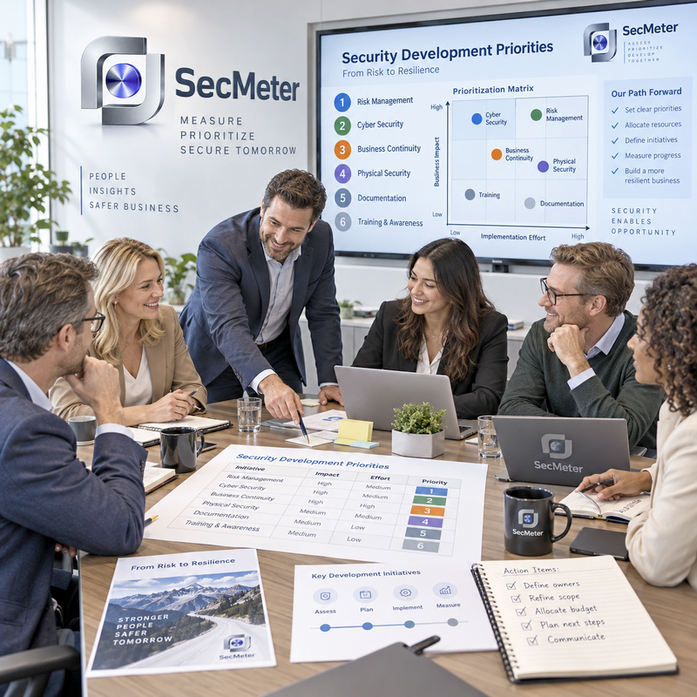
Priorisoitu turvallisuuden kehittämisohjelma muuttaa turvallisuusarvioinnin konkreettiseksi kehityspoluksi. Yritysturvallisuuden kehittämisessä ongelma ei yleensä ole se, etteikö puutteita tunnistettaisi. Todellinen ongelma on se, että havaintoja syntyy paljon, ne liittyvät eri turvallisuuden osa-alueisiin ja niiden merkitystä on vaikea verrata keskenään. SecMeter priorisoitu turvallisuuden kehittamisohjelma arvioi yritysturvallisuutta yhdeksällä keskeisellä osa-alueella:
- turvallisuusjohtaminen
- riskienhallinta
- henkilöstöturvallisuus
- fyysinen turvallisuus
- tieto- ja kyberturvallisuus
- jatkuvuus ja varautuminen
- toimitusketjuturvallisuus
- poikkeamien hallinta
- dokumentointi ja koulutus.
Yhteensä arvioitavia kohteita on 45.Tarkoituksena ei ole tarkastella turvallisuutta vain teknisenä ongelmana. Yritysturvallisuuden todellinen tila muodostuu teknisten ratkaisujen lisäksi johtamisesta, vastuista, dokumentoinnista, käytännön toimintatavoista ja seurannasta.Lataa linkistä SecMeter priorisoitu turvallisuuden kehittamisohjelma. Sovellus on toteutettu selainversiona, joka muodostaa automaattisesti priorisoidun turvallisuuden kehittamisohjelman. Sovelluksen käyttöä yrityksen sisäisessä toiminnassa ei ole rajoitettu. Sovellusta ei saa käyttää maksullisten konsultointi-, arviointi- tai auditointipalvelujen tuottamiseen kolmansille osapuolille. Lue ensin tarkemmat käyttöehdot.Valtionhallinnossa ja muissa turvallisuuskriittisissä toimintaympäristöissä tiedonhallintalain mukaiset riskiperusteiset tietoturvallisuusvaatimukset sekä organisaation omat tietoturvakäytännöt voivat edellyttää ulkopuolelta ladattavien tiedostojen tarkastamista tai käsittelyä organisaation hyväksymässä tai suojatussa ympäristössä ennen niiden käyttöä sisäverkossa.Kun avaat sovelluksen linkistä, sitä ei ladata tietokoneelle automaattisesti. Sovellus aukeaa selaimen ikkunaan, jolloin voit ensin tutustua siihen. Jos päätät ladata sovelluksen koneellesi, voit tallentaa sen valitsemaasi kansioon "Lataa sovellus" -painikkeella.(Päivitetty 18.9.2026)SecMeter TM 2007SecMeter priorisoitu turvallisuuden kehittämisohjelma TM 2022
Älä aloita pistemäärästä, aloita riskistäTurvallisuusarvioinnin tuloksena voidaan saada esimerkiksi kokonaisarvosana 58 prosenttia tai kypsyystaso 2,9/5. Tämä kertoo jotain nykytilasta, mutta se ei vielä kerro, mitä yrityksen pitäisi tehdä seuraavana aamuna. Kokonaispistemäärä voi peittää alleen kriittisiä yksittäisiä puutteita. Yritys voi esimerkiksi saada kohtuullisen hyvän kokonaisarvion, vaikka:
- kriittisten järjestelmien palautumista ei ole koskaan testattu
- tietoturvatapahtumia ei seurata systemaattisesti
- turvallisuusvastuita ei ole selkeästi määritelty.
Nämä kolme puutetta voivat olla paljon merkittävämpiä kuin kymmenen vähäistä dokumentointipoikkeamaa. Siksi turvallisuuden kehittäminen pitäisi aloittaa merkittävimmästä riskistä, ei alhaisimmasta yksittäisestä pistemäärästä.Ensimmäinen askel on määritellä tavoitetasoTurvallisuuden kehittämistä ei voi priorisoida järkevästi, jos yritys ei tiedä, mitä tasoa se tavoittelee. Kaikkien yritysten ei tarvitse tavoitella kaikissa turvallisuuskohteissa korkeinta mahdollista kypsyystasoa. Esimerkiksi viisitasoisessa mallissa tavoitetaso voi olla:
3 – toteutettuMenettely toimii käytännössä.4 – hallittuMenettelyä seurataan ja sen toimivuus voidaan osoittaa.5 – jatkuvasti kehittyväToimintaa mitataan ja parannetaan systemaattisesti.
Monelle yritykselle taso 4 voi olla järkevä yleinen tavoite. Kun tavoitetaso on määritelty, voidaan laskea nykytilan ja tavoitetilan välinen ero eli gap.
- Jos tavoitetaso on 4 ja nykytila 1, gap on 3.
- Jos nykytila on jo 4, kehitystoimenpidettä ei välttämättä tarvita.
Näin vältetään yksi turvallisuuden kehittämisen tavallisimmista virheistä, jossa yritetään kehittää kaikkea samaan aikaan.Toinen askel on arvioida turvallisuusvaikutusPelkkä gap ei vielä riitä. Kahdella turvallisuuskohteella voi olla sama nykytilan ja tavoitetilan välinen ero, mutta niiden merkitys yritykselle voi olla täysin erilainen. Esimerkiksi:Kohde A
- Nykytila 1
- Tavoitetaso 4
- Gap 3
- Turvallisuusvaikutus 2
Kohde B
- Nykytila 1
- Tavoitetaso 4
- Gap 3
- Turvallisuusvaikutus 5
Kohde B pitäisi yleensä käsitellä ensin.Turvallisuusvaikutuksessa kannattaa arvioida ainakin vaikutuksia:
- henkilöstöön
- liiketoiminnan jatkuvuuteen
- tietoon
- omaisuuteen
- asiakkaisiin
- toimitusketjuun
- maineeseen
- viranomais- ja sopimusvelvoitteisiin.
Mitä suurempi mahdollinen seuraus on, sitä korkeammalle puute nousee kehittämisjärjestyksessä.Kolmas askel on tunnistaa todellinen juurisyyTurvallisuuspuute on usein vain näkyvä oire. Esimerkiksi yrityksessä voidaan havaita, että käyttöoikeuksien hallinta ei ole riittävän luotettavaa. Todellinen syy voi kuitenkin olla jokin seuraavista:
- ohjeistus puuttuu
- vastuuta ei ole määritelty
- tekninen järjestelmä on puutteellinen
- henkilöstö ei tunne menettelyä
- resurssit eivät riitä
- menettelyä ei noudateta
- käyttöoikeuksia ei tarkasteta säännöllisesti.
Jos yritys korjaa väärän asian, turvallisuustaso ei välttämättä parane. Siksi ennen kehitystoimenpiteen määrittämistä pitäisi kysyä: Miksi tämä puute on olemassa? Hyvä kehitysohjelma ei korjaa vain havaintoa, vaan sen syyn.Aloita ensin puutteista, joilla on suuri vaikutusTurvallisuuden kehittämisessä ensimmäiseen ryhmään pitäisi nostaa puutteet, joissa yhdistyvät suuri gap + suuri turvallisuusvaikutus. Tyypillisiä esimerkkejä voivat olla:
- kriittisten järjestelmien palautumista ei ole testattu
- tietoturvapoikkeamien valvonta puuttuu
- turvallisuusvastuita ei ole määritelty
- kriittisiä käyttöoikeuksia ei tarkasteta
- varmuuskopiointia ei ole todentettu
- häiriötilanteiden johtamismallia ei ole olemassa.
Näitä ei pitäisi jättää pitkän kehitysohjelman loppupäähän.Nopeita hyötyjä ei kannata jättää käyttämättäKaikki turvallisuuden parantaminen ei vaadi suurta investointia. Joissakin tapauksissa turvallisuushyöty voi olla suuri ja toteutustyö pieni. Tällaisia toimenpiteitä voidaan kutsua nopeiksi hyödyiksi. Esimerkiksi:
- turvallisuusvastuiden virallinen nimeäminen
- käyttöoikeuksien tarkastuksen käynnistäminen
- poikkeamien ilmoituskanavan määrittäminen
- kriittisen yhteystietoluettelon päivittäminen
- dokumenttien omistajien nimeäminen.
Jos toimenpiteen turvallisuusvaikutus on suuri ja toteutuksen vaativuus pieni, se kannattaa usein käynnistää nopeasti. Tämä ei tarkoita, että nopea hyöty aina ohittaisi kriittisen mutta vaikean korjauksen.Yritysturvallisuuden kehittäminen ei ole lista vaan päätöksentekoaYritysturvallisuuden arvioinnin pitäisi lopulta johtaa päätökseen. Huono arviointi päättyy pitkään havaintolistaan. Hyvä arviointi päättyy vastaukseen: Näistä kolmesta asiasta aloitetaan. Sen jälkeen pitäisi olla selvää:
- mitä tehdään
- miksi se tehdään
- kuka vastaa
- milloin sen pitää valmistua
- mikä tulee seuraavaksi.
Juuri tämä erottaa turvallisuusarvioinnin turvallisuuden johtamisesta.Yksinkertainen periaateYrityksen kannattaa aloittaa turvallisuuden kehittäminen kohteesta, jossa yhdistyvät merkittävä tavoitetilan ja nykytilan välinen ero, suuri turvallisuusvaikutus ja selkeästi tunnistettu juurisyy. Jos useita yhtä tärkeitä kohteita on samalla tasolla, kannattaa ensin toteuttaa niistä se, joka voidaan tehdä pienimmällä työllä.Tiivistettynä:
- Määritä tavoitetaso.
- Tunnista tavoitetason alittavat kohteet.
- Arvioi niiden turvallisuusvaikutus.
- Tunnista juurisyy.
- Nosta kolme tärkeintä ensimmäiseksi.
- Nopeat hyödyt siellä, missä se on järkevää.